
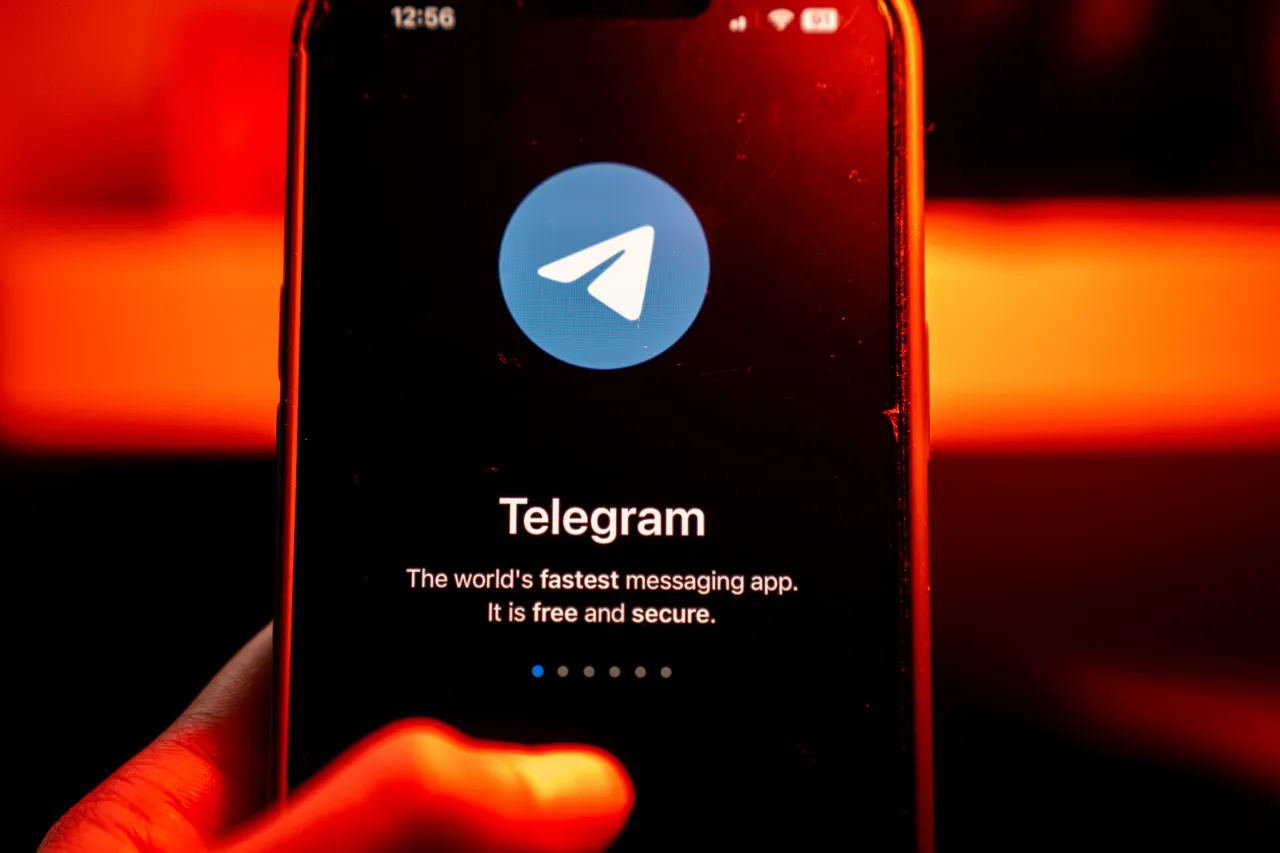
Biro Investigasi Federal Amerika Serikat (FBI) menerbitkan peringatan keamanan nasional terkait aktivitas peretasan yang disponsori oleh Pemerintah Iran. Dalam laporan yang dirilis pada Jumat (20/3/2026), FBI mengungkap bahwa kelompok peretas yang berafiliasi dengan Kementerian Intelijen dan Keamanan Iran (MOIS) menggunakan platform Telegram sebagai alat utama untuk mencuri data dari para aktivis, kelompok oposisi, dan jurnalis di seluruh dunia.
Serangan ini dirancang untuk memajukan “agenda geopolitik” rezim Teheran dengan cara memantau pihak-pihak yang dianggap vokal menentang pemerintah Iran.
Modus Operandi: Penyamaran dan Bot Kendali
Menurut rincian teknis dari FBI, serangan ini dilakukan dalam dua tahap yang sangat terukur:
Tahap Rekayasa Sosial (Social Engineering): Peretas menghubungi target dengan menyamar sebagai kontak yang dikenal atau tim dukungan teknis (tech support). Korban kemudian dijebak untuk mengeklik tautan file berbahaya yang disamarkan sebagai aplikasi sah, seperti Telegram atau WhatsApp versi desktop.
Tahap Kendali Jarak Jauh: Begitu perangkat terinfeksi, malware tersebut akan menghubungkan komputer korban dengan Bot Telegram yang dikendalikan oleh peretas. Melalui bot ini, peretas dapat mengirim perintah jarak jauh (Command and Control) untuk mencuri file, mengambil tangkapan layar, hingga merekam pembicaraan dalam panggilan video Zoom.
Mengapa Telegram?
Penggunaan Telegram sebagai sarana kendali jarak jauh menjadi taktik favorit karena aktivitas berbahaya tersebut akan tersamar di antara lalu lintas jaringan yang sah. Hal ini mempersulit sistem pertahanan keamanan siber dan produk anti-malware untuk mengidentifikasi adanya komunikasi ilegal antara perangkat korban dan peladen (server) peretas.
Kaitan dengan Grup “Handala” dan Serangan Stryker
FBI juga menyoroti kelompok peretas bernama Handala, yang mengeklaim diri sebagai kelompok hacktivist pro-Palestina. Namun, Departemen Kehakiman AS menegaskan bahwa Handala hanyalah kedok bagi operasi intelijen MOIS Iran.
Kelompok ini sebelumnya mengeklaim bertanggung jawab atas serangan siber besar terhadap perusahaan teknologi medis raksasa, Stryker, awal bulan ini. Serangan tersebut mengakibatkan penghapusan data pada puluhan ribu perangkat karyawan. Dalam dokumen resmi (8-K filing) kepada Komisi Sekuritas dan Bursa AS (SEC) Senin lalu, Stryker mengonfirmasi bahwa mereka masih dalam tahap pemulihan pasca-peretasan tersebut.
Tindakan Tegas Otoritas AS
Sebagai bentuk perlawanan, FBI telah menyita dua situs web yang terkait dengan Handala serta dua situs lainnya yang berafiliasi dengan grup “Homeland Justice”. Kedua kelompok ini diyakini berada di bawah kendali langsung kementerian intelijen Iran.
Pihak Telegram hingga saat ini belum memberikan komentar resmi terkait penyalahgunaan platform mereka dalam operasi spionase ini. Sementara itu, juru bicara FBI menyatakan bahwa pihaknya terus memantau pergerakan kelompok ini untuk melindungi warga sipil dan infrastruktur kritis dari serangan serupa di masa depan.[]