
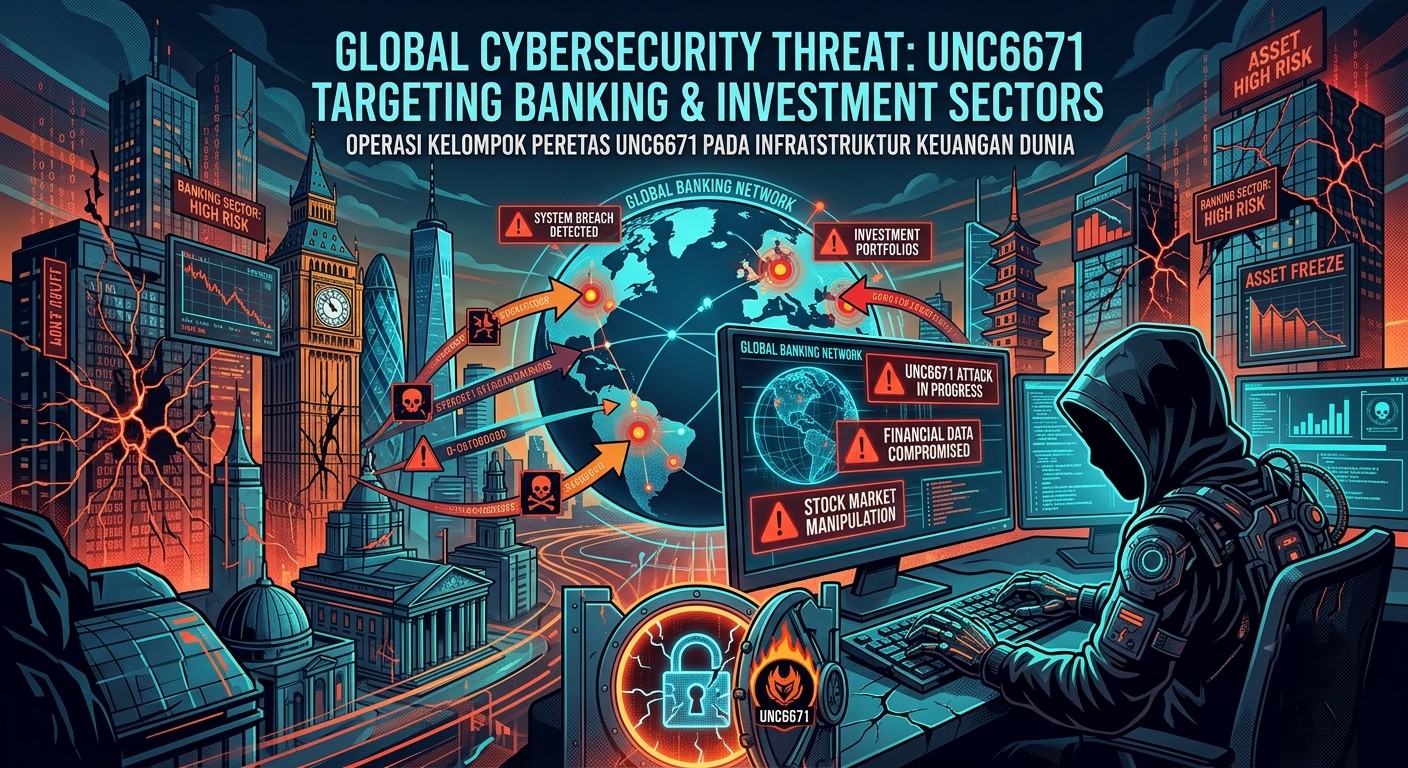
SEANTERONEWS.com – Meski dunia keamanan siber tengah diramaikan oleh ancaman serangan siber berbasis kecerdasan buatan (AI-powered), teknik peretasan klasik justru terbukti masih sangat efektif. Google melalui tim peneliti keamanannya mengungkap bahwa kelompok peretas misterius kini tengah menyasar firma keuangan dan investasi skala besar di Amerika Serikat menggunakan metode voice phishing atau vishing.
Google mengidentifikasi beberapa kelompok peretas yang diberi kode internal Falcon, Helix, Pink, dan Redact di bawah satu payung besar yang dilacak dengan nama UNC6671. Kelompok ini dilaporkan membobol sistem perusahaan untuk mencuri data sensitif dan menggunakannya sebagai alat pemerasan (extortion).
Modus Vishing: Menyamar Jadi Staf IT
Teknik yang digunakan kelompok UNC6671 tergolong “jadul” namun mematikan. Mereka menghubungi ponsel pribadi karyawan perusahaan target, menyamar sebagai rekan kerja atau staf helpdesk IT. Dalam komunikasi tersebut, mereka menipu karyawan untuk memasukkan kredensial login dan kode otentikasi faktor ganda (MFA) ke dalam situs web palsu yang telah disiapkan.
Setelah berhasil masuk ke jaringan internal, para peretas ini tidak sekadar mencuri data, tetapi secara terang-terangan melakukan pemerasan melalui situs web khusus yang mereka buat. Mereka mengancam akan membocorkan data hasil curian jika korban tidak memenuhi tuntutan uang tebusan.
“Kami melakukan negosiasi secara profesional. Publikasi data bukanlah resolusi yang kami inginkan, itu adalah konsekuensi dari penolakan untuk bernegosiasi,” tulis salah satu situs milik peretas tersebut.
Target Bernilai Tinggi
Menurut riset Google, kelompok ini tidak pandang bulu. Sebelumnya, mereka telah menyasar sektor manufaktur, real estat, kesehatan, hingga transportasi. Namun, belakangan ini mereka tampak mengonsentrasikan serangan pada firma ekuitas swasta (private equity firms) dan organisasi hukum.
“Fokus pada organisasi yang terlibat dalam merger, akuisisi, dan litigasi kemungkinan mencerminkan strategi untuk menargetkan data perusahaan bernilai tinggi guna memaksimalkan leverage pemerasan,” tulis tim peneliti Google dalam laporannya.
Estimasi kerugian finansial yang dihasilkan kelompok ini cukup fantastis. Google menemukan salah satu dompet kripto yang terafiliasi dengan pelaku menerima aliran dana sekitar 10 juta dolar AS dalam beberapa bulan awal tahun ini. Rata-rata, para peretas menuntut tebusan mulai dari 750 ribu hingga 3 juta dolar AS dari setiap korbannya.
Ancaman Keamanan yang Terorganisir
Google menduga penggunaan berbagai “merek” peretas (Falcon, Helix, dsb.) merupakan strategi terstruktur untuk mengompartemenkan operasi mereka. Dengan membagi operasi, mereka dapat menyembunyikan volume serangan yang sebenarnya dan mengisolasi hasil negosiasi jika salah satu tim terdeteksi.
Meskipun laporan ini menghebohkan sektor keuangan, sejumlah perusahaan besar yang disebut-sebut sebagai target potensial, seperti Blackstone, KKR, dan Moody’s, hingga saat ini belum memberikan tanggapan resmi. Temuan ini menjadi peringatan bagi perusahaan finansial bahwa di balik kecanggihan teknologi masa kini, faktor manusia tetap menjadi titik terlemah dalam sistem keamanan siber yang perlu mendapatkan perhatian ekstra melalui pelatihan kewaspadaan vishing yang lebih intensif.[]